実例分析 検知・遮断ログ詳細(5件):
Amazon騙り詐欺メールが約7分間にわたり異なる海外IPから連続して送信されており、送信元AIエージェントによる自動化された連続攻撃と判断されます。実在アカウント宛て・存在しない宛先への探索を含め、すべて受信前にリジェクト(拒否)され、即時BANおよびAIコンテキストにて「Match & BAN」処理を実施済みです。
実際にはこのような不正メールが 数万件/日 届いています。防御の仕組みをお伝えすべく本レポートを掲載いたしました。昨今、各社の脆弱性による情報漏洩により、下記のように二次的に不正利用されているのが現状です。AIによって生成されたメールが格安海外クラウドや使い捨てドメインから送信された場合、AIコンテキスト(文脈)検知を潜り抜けて届くケースもございます。添付ファイルやHTMLメール内のリンクには十分ご注意いただきますようお願いいたします。
過去にはサーバー管理者がログを監視して手作業でFilterやLocal Blacklist、Firewallを設定したり、SpamAssassinでスコア付けを行ったりしていましたが、現在では人間による防御作業は事実上破綻している状態です。つまり、AIにはAIで対戦するしかありません。
サイバーテロ行為は世界経済、金融市場、市民に悪影響を与える不確実性な地政学リスクとして捉えるべきです。正式な宣戦布告を伴う単一の「世界サイバー戦争」には至っていないものの、2026年は「悪意を持った国家が関与するサイバー攻撃」が過去最悪の水準で急増しています。その背景には、世界規模での攻撃件数の記録的増加、サイバー空間と物理的軍事作戦の高度な統合、および重要民間インフラへの広範な標的化があります。下記の説明はサイバー攻撃(不正な資金獲得手段)としては氷山の一角です。 © Yamanahi Internet CyberSecurity TEAM.
検知・遮断ログ詳細(5件)
| 攻撃種別・特徴 | Amazonを騙ったフィッシング詐欺(逆引き不可の海外IPからの送信) |
|---|
| 送信元 IP / ホスト | unknown / HELO: <183.80.188.158> FPT Telecom Company vn |
|---|
| 詐称送信元 / 宛先 | From: noreply@amazon.co.jp → To: XXXXX@yin.or.jp (実在アカウントのため伏字) |
|---|
| 拒否理由 | 504 5.5.2 Helo command rejected: need fully-qualified hostname(FQDN不備) |
|---|
Nov 17 15:21:00 mx postfix/smtpd: connect from unknown
Nov 17 15:21:01 mx postfix/smtpd: NOQUEUE: reject: RCPT from unknown: 504 5.5.2 <183.80.188.158>: Helo command rejected: need fully-qualified hostname; from=<noreply@amazon.co.jp> to=<XXXXX@yin.or.jp> proto=ESMTP helo=<183.80.188.158>
| 攻撃種別・特徴 | 前回拒否から約2分後にIPアドレスを変更して再送してきたAmazon騙り詐欺メール(逆引き不可の海外IP) |
|---|
| 送信元 IP / ホスト | unknown / HELO: <103.209.178.249> Kappa Internet Services Private Limited india |
|---|
| 詐称送信元 / 宛先 | From: noreply@amazon.co.jp → To: XXXXX@yin.or.jp (実在アカウントのため伏字) |
|---|
| 拒否理由 | 504 5.5.2 Helo command rejected: need fully-qualified hostname(FQDN不備) |
|---|
Nov 17 15:23:05 mx postfix/smtpd: connect from unknown
Nov 17 15:23:07 mx postfix/smtpd: NOQUEUE: reject: RCPT from unknown: 504 5.5.2 <103.209.178.249>: Helo command rejected: need fully-qualified hostname; from=<noreply@amazon.co.jp> to=<XXXXX@yin.or.jp> proto=ESMTP helo=<103.209.178.249>
| 攻撃種別・特徴 | 海外からの送信かつRBL(XBL / CSS)登録済みIPによるスパム送信試行 |
|---|
| 送信元 IP / ホスト | host-181-33.mikacck.kalamazoo.mi.us.clients.pavlovmedia.net / HELO: <bdsffzjhxvno.co.jp> |
|---|
| 詐称送信元 / 宛先 | From: aphillips@cuenote.jp → To: XXXXX@yin.or.jp (実在RBL・実在アカウントは伏字) |
|---|
| 拒否理由 | 554 5.7.1 Service unavailable; Client host blocked using XXXXXXXX (Listed by XBL / CSS) |
|---|
Nov 17 15:23:32 mx postfix/smtpd: connect from host-181-33.mikacck.kalamazoo.mi.us.clients.pavlovmedia.net
Nov 17 15:23:35 mx postfix/smtpd: NOQUEUE: reject: RCPT from host-181-33.mikacck.kalamazoo.mi.us.clients.pavlovmedia.net: 554 5.7.1 Service unavailable; Client host blocked using XXXXXXXX; Listed by XBL, see https://XXXXXXXXXXX/query/ip/153.33.181.33 / Listed by CSS, see https://XXXXXXXX/query/ip/153.33.181.33; from=<aphillips@cuenote.jp> to=<XXXXX@yin.or.jp> proto=ESMTP helo=<bdsffzjhxvno.co.jp>
Nov 17 15:23:36 mx postfix/smtpd: lost connection after RSET from host-181-33.mikacck.kalamazoo.mi.us.clients.pavlovmedia.net
Nov 17 15:23:36 mx postfix/smtpd: disconnect from host-181-33.mikacck.kalamazoo.mi.us.clients.pavlovmedia.net
| 攻撃種別・特徴 | 実在しない宛先への送信だが、逆引き不可の海外IPからの接続であるため即時BAN実施 |
|---|
| 送信元 IP / ホスト | unknown / HELO: <xnurrzi.cn> |
|---|
| 送信元 / 宛先 | From: info@xnurrzi.cn → To: XXXXX@yin.or.jp (実在しない宛先) |
|---|
| 拒否理由 | 550 5.1.1 Recipient address rejected: User unknown in local recipient table(宛先不明) |
|---|
Nov 17 15:24:46 mx postfix/smtpd: connect from unknown
Nov 17 15:24:50 mx postfix/smtpd: NOQUEUE: reject: RCPT from unknown: 550 5.1.1 <XXXXX@yin.or.jp>: Recipient address rejected: User unknown in local recipient table; from=<info@xnurrzi.cn> to=<XXXXX@yin.or.jp> proto=ESMTP helo=<xnurrzi.cn>
Nov 17 15:24:53 mx postfix/smtpd: lost connection after DATA from unknown
Nov 17 15:24:53 mx postfix/smtpd: disconnect from unknown
| 攻撃種別・特徴 | 実在しない宛先へのAmazon騙り詐欺メール。逆引きホストはあるものの海外IP(ブラジル)かつAIコンテキストでMatch & BAN |
|---|
| 送信元 IP / ホスト | 200-53-21-249.acessoline.net.br / HELO: <200-53-21-249.acessoline.net.br> |
|---|
| 詐称送信元 / 宛先 | From: noreply@amazon.co.jp → To: XXXXX@yin.or.jp (実在しない宛先) |
|---|
| 拒否理由 | 550 5.1.1 Recipient address rejected: User unknown in local recipient table(宛先不明) |
|---|
Nov 17 15:28:02 mx postfix/smtpd: connect from 200-53-21-249.acessoline.net.br
Nov 17 15:28:03 mx postfix/smtpd: NOQUEUE: reject: RCPT from 200-53-21-249.acessoline.net.br: 550 5.1.1 <XXXXX@yin.or.jp>: Recipient address rejected: User unknown in local recipient table; from=<noreply@amazon.co.jp> to=<XXXXX@yin.or.jp> proto=ESMTP helo=<200-53-21-249.acessoline.net.br>
Nov 17 15:28:04 mx postfix/smtpd: lost connection after RCPT from 200-53-21-249.acessoline.net.br
Nov 17 15:28:04 mx postfix/smtpd: disconnect from 200-53-21-249.acessoline.net.br
用語解説(遮断の仕組みについて)
NOQUEUE: reject(メール受信前の即時拒否)
メール本文のデータを受け取る前の「挨拶(通信開始)」の段階で、当サーバーが不正な送信元と判断して通信を遮断した記録です。お客様のメールボックスには一切届きません。
FQDN(完全修飾ドメイン名)の検証
正規のメールサーバーは通信開始時に自身の正式なサーバー名(ドメイン名)を名乗るルールになっています。IPアドレスのみを名乗るなど、正規の設定を満たしていない不審なサーバーからの送信を自動で拒否しています。
逆引き(DNS逆引き設定)
送信元のIPアドレスから正式なホスト名(サーバー名)を照会する仕組みです。正規の企業やプロバイダのサーバーには逆引き設定が施されていますが、攻撃者が悪用する海外の踏み台サーバーなどは未設定(unknown)であることが多く、不正判定の重要な指標となります。一部のメール委託業者においてはPTRが漏れる場合があるようです(DNSの不備)、yinでは許可する場合もございます。
RBL(リアルタイム・ブラックリスト)
世界中でスパムメールやサイバー攻撃の送信元として確認されたIPアドレスをリアルタイムに共有する国際的なブラックリストです。リストに登録されている危険な送信元からの接続を自動でブロックします。yinでは許可する場合もございます。
AIコンテキストによる Match & BAN(自動遮断)
短時間にIPアドレスを変えながら繰り返される攻撃パターンや海外からの不審なアクセス傾向をAIが文脈(コンテキスト)として総合判定し、該当IPからの以降のアクセス自体を自動的に遮断(BAN)する防御機能です。
フィッシング詐欺とは
銀行、クレジットカード会社、通販サイト、配送業者などを装った偽のメールやSMS、QRコード(クイッシング)などを送りつけ、本物そっくりに作られた偽サイトへと誘導して、IDやパスワード、クレジットカード番号、個人情報などをだまし取るインターネット上の詐欺行為です。フィッシング対策協議会によると、2025年の国内におけるフィッシング報告件数は年間約245万件(前年比で大幅増)、直近で確認できる2026年9月の国内フィッシング報告件数は94,661件(前月比12,323件・約15.0%増)です。AIの活用やリアルタイムでワンタイムパスワードまで盗み取る巧妙な手口が激増しています。
Rspamdによる多層スパム判定(前段ブロック通過後の精密検査)
メールサーバーの入り口の検証を通過したメールに対しても、高性能フィルタリングシステム「Rspamd」により以下の ①~⑥ の仕組みを組み合わせた多層検査・スコアリングを実施し、詐欺メールや迷惑メールを排除し、悪質な場合「CrowdSEC / Fail2BAN」のルールに従いブロックリストに登録されます。
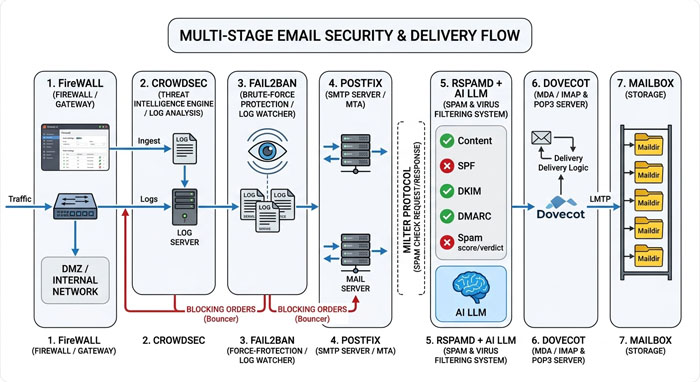
- 静的ルール・送信元認証の検証差出人ドメインのなりすまし対策(SPF / DKIM / DMARC)やメール構造の矛盾点を多数の専門ルールで厳格にチェックします。
- 正規表現フィルタ件名、本文、記載されたURL、添付ファイル名などから、フィッシング詐欺や迷惑メール特有の危険なパターンを高速に検出します。
- DNSBL(ドメイン・IPレピュテーション照会)送信元サーバーだけでなく、メール本文内に記載された誘導先URLのドメインについても国際的なブラックリストとリアルタイムに照合し、危険なサイトへの誘導を遮断します。
- ベイジアンフィルタ(機械学習・統計判定)過去のスパムメールと正常メールの学習データをもとに統計的な確率を算出し、文面を変えた未知の詐欺メールも高精度で見抜きます。
- AI・LLM(大規模言語モデル)による文脈・意図解析最新のAI技術を活用してメール全体の文脈やニュアンスを人間のように深く理解し、従来のルールや統計では見抜きにくい巧妙ななりすましやビジネスメール詐欺(BEC)の意図を検知します。
- ニューラルネットワーク(多角的パターン学習) YINモデルは絶えず学習しています認証結果や各種フィルタの判定スコアの組み合わせをAIが総合的に学習し、単一のルールだけでは判断が難しい巧妙なスパムの傾向を自動で導き出して検知精度を高めます。